IoT製品の量産フェーズに入ると、多くのメーカーがファームウェアの書き込み工程をEMS(電子機器受託製造サービス)に任せる選択をします。
自社で全数を書き込むよりも早く、コストも抑えられるからです。
しかし、この工程には「版数」「シリアル番号」「暗号鍵」という3つの見落とされがちな管理ポイントがあります。
これらの管理が甘いまま量産に入ると、旧バージョンのファームウェアを積んだ個体が市場に出てしまったり、シリアル番号が重複してクラウド側の個体登録がエラーになったり、暗号鍵の管理ミスから通信認証が通らない個体が発生したりします。
いずれも、出荷後に発覚すると回収や現地対応が必要になり、金銭的にも信用的にも大きな損失につながります。
この記事では、EMSへの書き込み委託を検討している、あるいはすでに委託しているものの管理体制に不安を感じているメーカー担当者に向けて、版数・シリアル・鍵をどう管理し、どんな製造記録を作れば事故を防げるのかを、実務の流れに沿って具体的に解説します。
なぜEMSへのファームウェア書き込み委託で「版数・シリアル・鍵」のトラブルが起こるのか
EMSへの書き込み委託で起こるトラブルの大半は、EMSの技術力不足ではなく、発注側からの情報伝達設計の不足に原因があります。
EMSは基本的に、渡された指示書とデータの通りに正確に作業を行う組織です。
逆に言えば、指示書に書かれていないことは判断してくれませんし、渡されたデータが古ければ、古いままそれが正だと信じて量産を進めます。
たとえば、開発チームが新しいファームウェアをリリースしたにもかかわらず、EMSへのデータ更新連絡が遅れたケースを考えてみてください。
EMS側では旧版数のファイルが正式版として登録されたままになり、量産が進んでしまいます。
数百台、数千台の書き込みが終わった後で版数違いに気づいても、もう手遅れです。
シリアル番号についても同様の構造があります。
複数の生産ラインを並行稼働させる際、採番のルールが曖昧なまま作業が始まると、同じ番号を異なる個体に割り当ててしまう事故が起こります。
鍵管理においても、担当者の異動や引き継ぎ漏れによって、古い鍵ファイルが誤って使われ続けるといった事例が現場では珍しくありません。
つまりこの3つの問題は、根っこが同じです。
情報の「最新版はどれか」「誰が正としているか」を、発注側とEMS側で一意に共有できる仕組みがないことが原因なのです。
この後の章で、具体的にどう仕組み化すればよいかを順番に見ていきます。
書き込み工程を分解する:データ受け渡しから再作業までの4ステップ
EMSへの委託を成功させる鍵は、書き込み工程を一つの塊として捉えるのではなく、4つのステップに分解して、それぞれで何を取り決めるべきかを明確にすることです。
具体的には、データ受け渡し、個体別設定、結果照合、再作業(リワーク)という4段階です。
この分解を行わずに「ファームウェア一式渡すのでよろしくお願いします」という発注をしてしまうと、EMS側の解釈に任せる部分が増え、それが事故の温床になります。
以下、それぞれのステップで押さえるべきポイントを解説します。
データ受け渡しでEMSに渡すべき情報
EMSに渡すべきものは、ファームウェアのバイナリファイルだけではありません。
最低限、次の5点をセットで渡す必要があります。
一つ目は書き込み対象のバイナリファイル本体、二つ目はそのファイルの版数とハッシュ値、三つ目は書き込み手順書(使用するツール、書き込みピン配置、電圧条件など)、四つ目は個体別に設定すべきパラメータの一覧(シリアル番号の採番ルール、地域設定、無線認証情報など)、五つ目は出荷判定基準です。
このうちハッシュ値の受け渡しは、意外と省略されがちですが非常に重要です。
ファイル転送時の破損や、間違ったファイルの送付を検知する唯一の手段だからです。
書き込み前にEMS側でハッシュ値を照合する工程を手順書に明記しておけば、ファイル違いによる事故はほぼゼロにできます。
個体別設定(シリアル発番・鍵注入)の実務
ファームウェアの書き込みと同時、あるいは直後に、個体ごとに異なる情報を設定する工程が入ります。
シリアル番号の書き込み、暗号鍵や証明書の注入、無線モジュールのアドレス設定などです。
ここで重要なのは、共通のファームウェアイメージと、個体固有の情報を明確に分離して管理することです。
共通イメージは全個体で同一のハッシュ値を持つべきものであり、個体固有情報は逆に、全個体で重複してはいけないものです。
この性質の違いを混同したまま一つのファイルにまとめてしまうと、後から不整合が起きたときにどちらが原因かの切り分けが難しくなります。
現場でよくある工夫としては、共通ファームウェアの書き込みラインと、個体別情報を注入するラインを物理的、あるいは工程上明確に分けておくというやり方があります。
こうすることで、共通部分に問題があったのか、個体別注入の工程に問題があったのかを、記録だけで切り分けられるようになります。
書き込み後の結果照合で現物とデータを一致させる
書き込みが終わった個体は、必ず現物とデータの照合を行う必要があります。
具体的には、書き込んだファームウェアの版数、割り当てたシリアル番号、注入した鍵のIDが、その個体の現品票やラベルの情報と一致しているかを確認する工程です。
この照合を人手の目視だけに頼ると、ヒューマンエラーが必ず一定確率で発生します。
理想的には、書き込み装置がシリアル番号やMACアドレスを自動で読み取り、データベース上の期待値と自動照合する仕組みを組むことです。
自動照合の仕組みが難しい場合でも、最低限、バーコードやQRコードを個体に付与し、スキャンした情報とシステム上の記録を突き合わせる工程を入れることを強く推奨します。
不良発生時の再作業(リワーク)フロー設計
書き込み不良やチェック不合格は、量産である以上、一定数は必ず発生します。
問題は不良そのものではなく、不良品をどう扱うかというルールが曖昧なまま量産に入ってしまうことです。
たとえば、一度シリアル番号を割り当てた個体が書き込み不良になった場合、そのシリアル番号を別の個体に使い回してよいのか、それとも欠番として処理するのかを、事前に決めておく必要があります。
多くの現場では、一度発番したシリアル番号は欠番として扱い、再利用しないというルールを採用しています。
トレーサビリティの観点から、番号の使い回しは後から必ず混乱の原因になるからです。
同様に、注入済みの鍵についても、不良品に使われた鍵は無効化し、再利用しないという原則を徹底することが望ましいです。
このリワークルールは、EMSとの契約時点、あるいは作業手順書の中で明文化しておくべき項目です。
口頭の申し送りだけに頼ると、担当者交代のタイミングで必ず抜け落ちます。
版数管理:誤出荷を防ぐための仕組みづくり
版数管理の目的を一言でいえば、EMSが常に「今、正としているファームウェアはこれだ」と迷わず判断できる状態を作ることです。
そのために欠かせないのが、バージョン命名規則の統一と、マスタ情報の一元化です。
バージョン命名規則とマスタの一元化
社内で開発チームが使っているバージョン表記と、EMSに伝える出荷用のバージョン表記が異なっていると、それだけで混乱の種になります。
たとえば開発チーム内ではGitのコミットハッシュで管理していても、EMSにそのまま伝えても意味を持ちません。
出荷用には、誰が見ても順序と意味が分かるセマンティックな命名規則、たとえばメジャー番号、マイナー番号、リビジョン番号の組み合わせを採用し、その対応表を必ず用意することをお勧めします。
そして、その対応表自体を一つのマスタ文書として管理し、更新のたびにバージョン履歴が残るようにしておきます。
エクセルファイルをメールで都度送るような運用は、どのファイルが最新か分からなくなるリスクが高く、避けるべきです。
EMSへの「最新版」の伝え方と出荷判定の連動
理想的な運用は、EMSが参照する版数マスタを、発注側とEMS側で共有できる一つの場所に置くことです。
クラウド上の共有フォルダでも、簡易なデータベースでも構いませんが、重要なのは「どこを見れば最新か分かる」という参照先を一本化することです。
さらに、出荷判定の工程で、書き込んだ版数がそのマスタの最新版と一致しているかを必ずチェックする項目を設けます。
このチェックを出荷判定に組み込んでおけば、仮にライン上で古いファイルが紛れ込んだとしても、出荷前の最後の関門で検知できます。
版数管理は、書き込み工程だけでなく出荷判定工程とセットで設計することが、実務上の勘所です。
量産前の版数凍結と変更管理
量産開始が近づくと、開発側は「もう少し直したい」という誘惑に駆られがちです。
しかし、量産直前でのファームウェア変更は、EMS側の検証や治具の再設定が間に合わず、混乱を招く最大の要因になります。
量産開始の一定期間前に版数を凍結し、それ以降の変更は正式な変更管理プロセス、いわゆるECN(Engineering Change Notice)を通してのみ許可するというルールを設けることをお勧めします。
このプロセスを踏むことで、変更が発生した場合でも、いつ、誰が、なぜ変更したかという記録が残り、後から版数の混乱が起きた際の追跡が可能になります。
シリアル番号・個体識別情報の管理:重複を出さない設計
シリアル番号や個体識別情報の管理で目指すべきことは、ただ一つです。
物理的に存在する個体と、システム上のデータが、常に一対一で対応している状態を保つことです。
シリアル発番方式(本社一括採番かEMS採番か)
シリアル番号の発番方式には、大きく分けて本社側で番号帯を用意してEMSに払い出す方式と、EMS側の採番システムに任せる方式の2種類があります。
本社一括採番は、番号の重複を防ぎやすく、複数のEMSに生産を分散させる場合でも一貫性を保ちやすいという利点があります。
一方で、番号帯の払い出しと消費の管理が煩雑になりやすいという欠点もあります。
EMS採番方式は、EMS側の生産システムと連携しやすく運用がシンプルになる一方、複数のEMSや複数ラインを使う場合に採番ルールの統一が難しくなるという課題があります。
どちらの方式を選ぶにせよ、重要なのは、発番済みの番号を一元的に記録し、次にどこから発番するかという状態を常に一箇所で管理することです。
これができていないと、たとえ本社一括採番であっても、複数の生産ロットで番号帯が重複して払い出されるという事故が起こり得ます。
MACアドレス・BLEアドレス・IMEIなど複数識別子の紐付け
多くのIoT機器は、シリアル番号だけでなく、無線モジュールのMACアドレスやBluetoothアドレス、セルラー通信対応機器であればIMEIなど、複数の識別子を持ちます。
これらは別々の部材や工程で個体に割り当てられることが多く、シリアル番号との対応関係を正しく記録しないと、後からクラウド側のデバイス登録や、故障時の個体特定ができなくなります。
実務上のポイントは、これらすべての識別子を一つのレコードとして、書き込み工程のタイミングで同時に記録することです。
工程を分けて後から突き合わせる運用にすると、突き合わせ作業自体でミスが起こりやすくなります。
書き込み装置やテスト装置が、これらの識別子を自動で読み取ってデータベースに一括登録できる仕組みを組むことが、重複や紐付けミスを防ぐ最も確実な方法です。
現品票・治具・データの三点照合
現場の管理としては、現品票に印字された情報、治具やテスト装置が読み取った情報、そしてデータベース上の登録情報という三点を照合する工程を設けることをお勧めします。
このうちどれか一つだけを信じる運用は危険です。
たとえば現品票のラベル印字ミスがあった場合、データベースだけを見ていては気づけません。
三点を照合する仕組みがあれば、どこかに不一致があった時点でラインを止めて確認するという、事故を未然に防ぐ運用が可能になります。
鍵管理:セキュリティと生産効率を両立させる
IoT機器における鍵管理は、版数やシリアル番号の管理よりも一段慎重な扱いが求められます。
理由は明確で、鍵が漏えいした場合、個体のなりすましや通信の傍受といった、セキュリティインシデントに直結するからです。
IPA(情報処理推進機構)が公開しているIoT開発におけるセキュリティ設計の手引きでも、IoT機器のライフサイクル全体を通じた脅威分析と対策の必要性が整理されており、量産段階の鍵管理もこの延長線上にある課題として捉えるべきです。
IoT機器で使われる鍵の種類
IoT機器で扱う鍵には、大きく分けて全個体で共通の鍵と、個体ごとに異なる固有の鍵があります。
共通鍵は、ファームウェアの改ざん検知に使う署名検証鍵などが該当します。
個体固有鍵は、クラウドサービスに接続する際の認証に使うデバイス証明書や、個体ごとのTLS用秘密鍵などが該当します。
この2種類は、漏えいした場合の被害範囲がまったく異なります。
共通鍵が漏えいすると、その鍵を使うすべての個体、場合によっては将来のロットにまで影響が及びます。
個体固有鍵の漏えいは、基本的にはその個体一台の被害にとどまります。
この被害範囲の違いを理解した上で、共通鍵はより厳格な管理下に置き、EMSに渡す範囲を最小限にするという設計判断が重要になります。
EMSへの鍵の受け渡し方法
鍵の受け渡し方法には、いくつかの選択肢があります。
一つは、鍵ファイルそのものをセキュアな手段でEMSに渡し、EMS側の書き込み装置で注入する方法です。
もう一つは、HSM(ハードウェアセキュリティモジュール)をEMSのライン上に設置し、鍵そのものは外部に出さずに、HSM内部で生成、注入まで完結させる方法です。
前者は導入コストが低い一方、鍵ファイルの受け渡し経路そのものが漏えいリスクになります。
後者はセキュリティレベルが高い一方、HSMの導入や運用にコストと専門知識が必要です。
扱う製品が金融、医療、重要インフラなど高いセキュリティレベルを求められる分野であれば、コストをかけてでもHSMベースの方式を選ぶべきです。
一般消費者向けのIoT機器であっても、個体固有鍵についてはできる限り鍵ファイルそのものを持ち出さない設計を検討する価値はあります。
なお、電子機器の受託製造における信頼性の第三者認証としては、IPCが策定したIPC-1791(Trusted Electronic Designer, Fabricator and Assembler Requirements)という基準もあります。
これはサプライチェーンリスク管理やセキュリティ体制、chain of custody(管理の連続性)を審査する仕組みであり、鍵情報のような機微データを扱うEMSを選定する際の判断材料の一つになります。
OEMとEMSの責任分界点を契約書に落とし込む
鍵管理でもう一つ見落とされがちなのが、責任分界点の明文化です。
鍵の生成は誰が行うのか、鍵ファイルの保管期間はどれだけか、量産終了後に鍵ファイルをどう廃棄するのか、万が一漏えいが発覚した際の通報義務はどちらが負うのか。
これらを口頭の信頼関係だけに頼ると、トラブル発生時にどちらの責任か分からず、対応が後手に回ります。
NDA(秘密保持契約)とは別に、鍵管理に特化した取り決めを製造委託契約の付帯文書として作成しておくことを強くお勧めします。
製造記録の作り方:何を、どんな形式で、どれだけ残すか
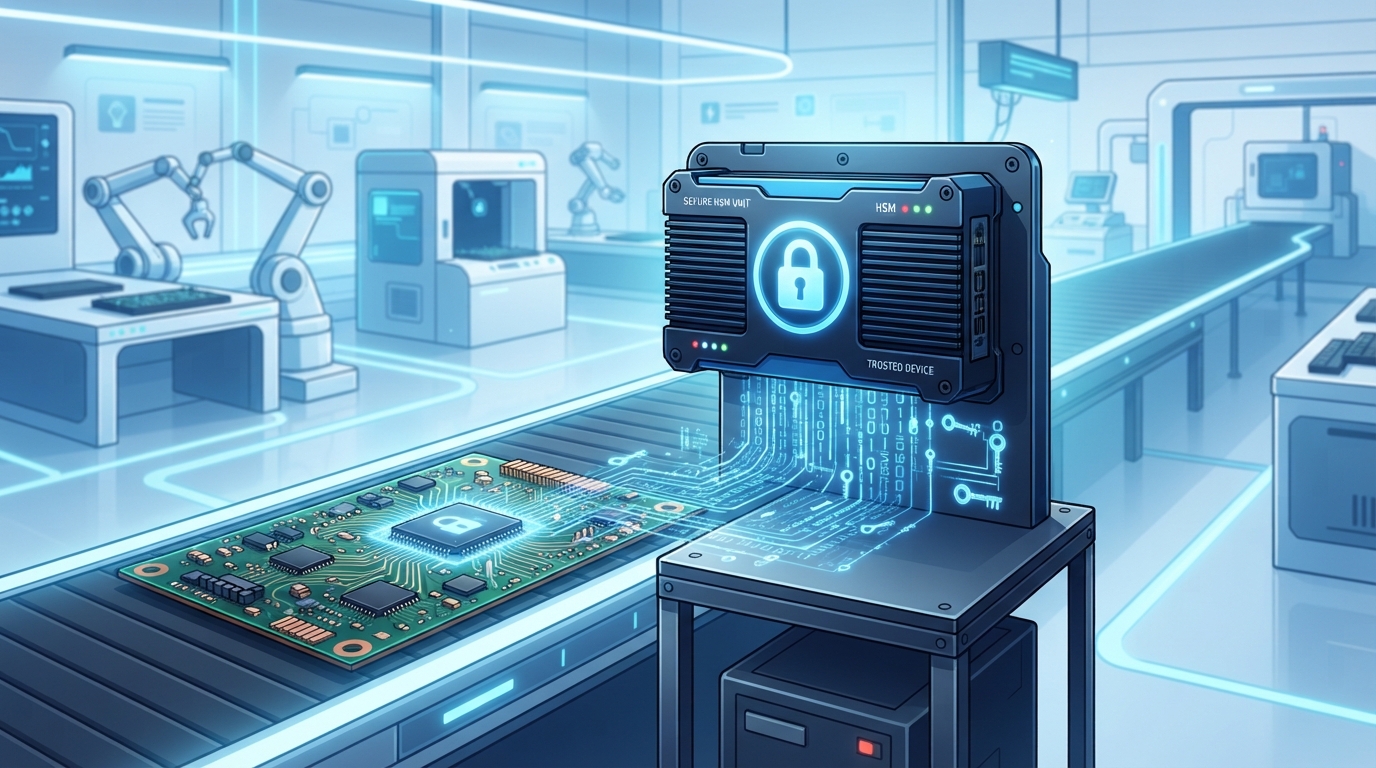
版数、シリアル、鍵の管理を仕組み化しても、それを記録として残さなければ、後から何が起きたかを検証できません。
製造記録の設計は、事故を防ぐだけでなく、事故が起きたときの被害範囲を最小化するための保険でもあります。
1台ごとに残すべき記録項目
最低限、個体ごとに次の情報を記録として残すことをお勧めします。
シリアル番号、MACアドレスなどの追加識別子、書き込んだファームウェアの版数とハッシュ値、書き込み日時、書き込みを行った装置やラインのID、書き込み結果(合格か不合格か、不合格の場合は原因)、注入した鍵のID(鍵そのものではなく、識別できるIDのみ)、担当した作業者またはオペレーターの識別情報です。
これらを個体一台ごとに紐づけて記録しておけば、後から特定のロットや期間に問題が見つかった際、影響範囲を正確に絞り込むことができます。
記録の保存形式とトレーサビリティDB設計
記録の保存先としては、エクセルファイルの手入力運用は避けることを強くお勧めします。
台数が増えるほど入力ミスや上書きミスのリスクが高まり、検索性も低いためです。
理想的には、書き込み装置やテスト装置からデータを自動で吸い上げる、簡易なデータベースを構築することです。
大掛かりなMES(製造実行システム)を導入するほどの規模でなくても、クラウド上の軽量なデータベースサービスとバーコードスキャナーの組み合わせだけで、十分に実用的なトレーサビリティの仕組みを作ることができます。
重要なのは、検索キーをシリアル番号一つに統一し、そのシリアル番号から版数、鍵ID、製造日時、すべてが芋づる式に引き出せる状態を作ることです。
保管期間と監査対応
記録の保管期間は、製品の想定使用年数や、業界ごとの規制要件を踏まえて決める必要があります。
一般的な消費者向けIoT機器であっても、製品保証期間プラス数年は記録を保持しておくことが望ましいというのが実務上の目安です。
医療機器や車載機器など、規制の厳しい分野に展開する場合は、業界固有の要求事項を個別に確認してください。
また、取引先やクラウドサービス事業者から監査を求められる場面も増えています。
必要な記録をすぐに検索、抽出できる状態にしておくことは、事故対応だけでなく、こうした監査対応の面でも投資に見合う価値があります。
EMSに委託する前に確認しておきたいチェックリスト
ここまでの内容を踏まえ、EMSへの書き込み委託を開始する前に確認しておきたい項目を整理します。
ファームウェアファイルとあわせてハッシュ値を渡す運用になっているか。
版数マスタの参照先が発注側とEMS側で一本化されているか。
出荷判定の項目に、版数の最終照合が含まれているか。
シリアル番号の採番方式と、発番済み番号の一元管理の仕組みが決まっているか。
複数の個体識別子(MACアドレスなど)を、シリアル番号と同時に記録する仕組みがあるか。
現品票、治具の読み取り情報、データベースの三点照合の工程があるか。
共通鍵と個体固有鍵の管理レベルを分けて設計しているか。
鍵の受け渡し方法と保管、廃棄について契約書レベルで取り決めがあるか。
不良品のシリアル番号や鍵を再利用しないというルールが明文化されているか。
個体ごとの製造記録を、シリアル番号をキーに検索できる形で保存する仕組みがあるか。
これらの項目に一つでも「決まっていない」ものがあれば、量産開始前に必ず詰めておくことをお勧めします。
よくある質問
EMSに書き込みを委託すると、必ず鍵情報を渡さないといけませんか。
鍵そのものをEMSに渡さない方法もあります。
HSMをEMSのライン上に設置し、鍵の生成から注入までをHSM内部で完結させる方式であれば、鍵ファイル自体を社外に出さずに済みます。
コストとのバランスを見ながら、扱う製品のセキュリティ要求レベルに応じて判断してください。
シリアル番号の採番は本社とEMSのどちらで行うべきですか。
どちらの方式にも利点と欠点があり、一概にどちらが正解とは言えません。
ただし、複数のEMSや複数ラインで並行生産する予定がある場合は、番号帯の重複を避けやすい本社一括採番の方が管理しやすい傾向にあります。
版数違いの個体が出荷されてしまった場合、まず何をすべきですか。
まず製造記録から、対象の版数が書き込まれた期間と該当するシリアル番号の範囲を特定します。
その範囲がすでに出荷済みかどうかを確認し、出荷済みであれば製品の性質に応じて、リモートでのファームウェア更新が可能か、現地対応が必要かを判断します。
この初動の速さは、日頃からシリアル番号をキーに版数を検索できる記録体制を整えているかどうかに大きく左右されます。
製造記録はどれくらいの期間保存すればよいですか。
明確な法規制がない一般的な消費者向けIoT機器であっても、製品保証期間に数年を上乗せした期間の保存が実務上の目安になります。
医療機器や車載機器など規制業種に該当する場合は、その業界固有の要求事項を優先して確認してください。
EMSを選ぶ際、鍵管理の観点で見るべきポイントはありますか。
HSMなどのセキュアな設備を保有しているか、鍵情報を含む機微データの取り扱い体制について第三者認証を取得しているかは、有力な判断材料になります。
IPC-1791のようなサプライチェーンの信頼性を審査する認証を取得しているEMSであれば、体制面での一定の裏付けがあると考えられます。
まとめ
IoT製品のファームウェア書き込みをEMSに委託する際、版数、シリアル番号、鍵という3つの管理軸それぞれについて、何を最新の正としてEMSと共有するか、個体とデータをどう一対一で紐付けるか、そして何かあったときに遡れる記録をどう残すかを、事前に設計しておくことが何より重要です。
これらは特別な設備投資がなくても、運用ルールと記録の仕組みを整えるだけで、事故のリスクを大きく下げることができます。
量産開始前のこのタイミングで、記事内のチェックリストを一つずつ潰していくことをお勧めします。