ある日突然、取引先からExcelやPDFの「情報セキュリティ調査票」が送られてくることがあります。
質問を見ると、
「情報セキュリティ基本方針を策定していますか」
「管理者IDは適切に管理していますか」
「多要素認証を利用していますか」
「バックアップを取得していますか」
「インシデント対応手順がありますか」
といった項目が並んでいます。
IT専任者がいる大企業ならともかく、中小企業では総務、営業、管理職、場合によっては社長自身が回答を任されることも珍しくありません。
そこで困るのが、
「何を基準に『はい』と答えればいいのか」
という問題です。
実はセキュリティ調査票で重要なのは、立派な文書を作ることではありません。
自社で実際に行っていることを確認し、それを説明できる証拠を整理し、確認できていないことは確認できていないと区別することです。
今回、こうした会社向けに、
「はじめてのサイバーセキュリティ対応セット」
を作成しました。
単純なWordテンプレート集ではありません。
取引先から調査票が届いたときに、
何を確認するか。
何を記録するか。
どの証拠を残すか。
何が不足しているか。
誰が改善するか。
最終的に何を取引先へ回答するか。
までを一つの流れで整理するための実務セットです。
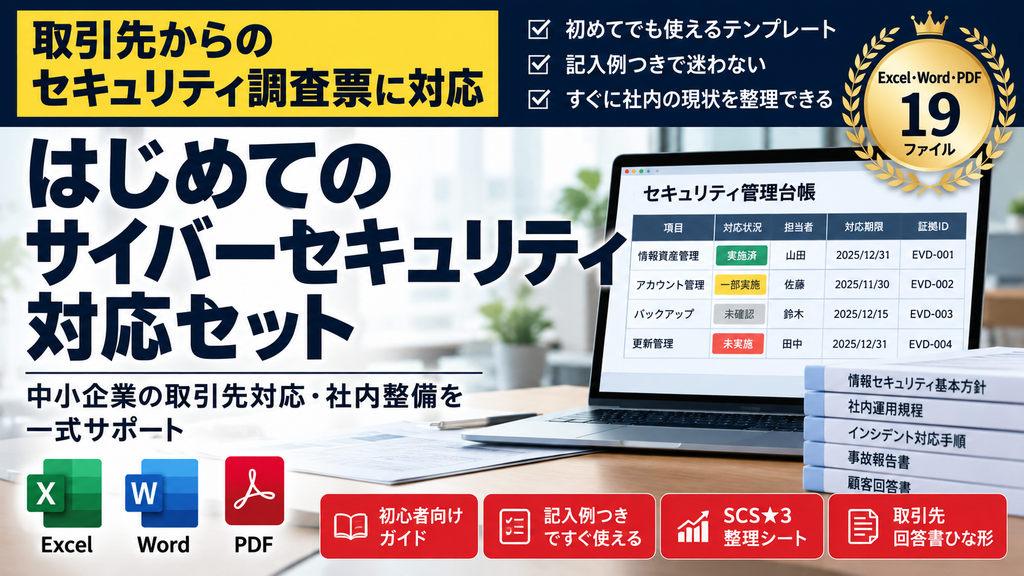
はじめてのサイバーセキュリティ対応セット【Excel・Word・PDF 19ファイル】
セキュリティ調査票は「書類作成」より先に事実確認が必要

セキュリティ調査票を受け取ったとき、多くの会社が最初に考えるのは、
「基本方針を作ろう」
「規程を作ろう」
ということです。
もちろん規程は必要です。
しかし、それだけでは調査票への回答準備は終わりません。
規程があることと対策を実施していることは違う
例えば社内規程に、
「重要なシステムでは多要素認証を利用する」
と記載したとします。
これだけでは、
「多要素認証を実施しています」
とはまだ言えません。
実際に対象となるクラウドサービスへログインし、利用者アカウントと管理者アカウントの両方について設定を確認する必要があります。
同じことはバックアップにもいえます。
「毎日バックアップしています」
という会社でも、
最後に復元したのはいつか。
本当に復元できるのか。
バックアップ自体が攻撃者からアクセスできないのか。
まで確認すると、答えが変わることがあります。
セキュリティ対策は、
「決めた」
「導入した」
「実施した」
「確認した」
「証拠がある」
を分けて考えた方が安全です。
未確認を「はい」にしない
取引先の調査票では、
「はい」
「いいえ」
の二択しか用意されていない場合があります。
ここで困るのが「たぶん実施している」という項目です。
例えば、
「クラウドサービスの管理者IDに多要素認証を設定していますか」
という質問が来たとします。
担当者から、
「たしか設定していたと思う」
と言われても、設定画面を確認していないのであれば、確認済みではありません。
今回の管理台帳では、
実施済
一部実施
未実施
未確認
対象外
を区別して管理する考え方にしています。
先方の調査票が二択の場合でも、自社内部では状態を細かく分けておきます。
そして必要なら、
「現在設定を確認中です。○月○日までに回答します」
と補足する方が、実態を確認せず「はい」と回答するよりも適切です。
なぜ今、中小企業にもセキュリティ対策が求められているのか

セキュリティ対策は、もはや大企業だけの問題ではありません。
大企業と取引している中小企業、製造委託先、部品メーカー、商社、物流会社、ITサービス事業者などを含むサプライチェーン全体が対象になっています。
経済産業省は、サプライチェーン全体で企業のセキュリティ対策状況を共通基準で評価・可視化するため、「サプライチェーン強化に向けたセキュリティ対策評価制度」、いわゆるSCS評価制度の準備を進めています。 経済産業省
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
経済産業省 SCS評価制度公式ページ
SCS評価制度とは
SCS評価制度では、サプライチェーンに参加する企業について、セキュリティ対策状況を共通の基準で確認できる仕組みが想定されています。
制度では、委託元企業が取引関係などに応じて委託先へ必要な段階を提示し、その対策の実施を促しながら確認していく考え方が示されています。
2026年10月4日時点では、★3と★4について2026年度末頃の申請受付開始が目標とされています。 経済産業省
SCS★3は自己申告だけで終わる仕組みではない
IPAが公開している制度概要では、★3について「専門家確認付き自己評価」という仕組みが示されています。
取得希望企業が自己評価を行い、その内容を一定の要件を満たすセキュリティ専門家が確認し、最終的に経営層による自己適合宣誓などを含めて申請する流れが想定されています。 独立行政法人情報処理推進機構
IPA「SCS評価制度の詳細情報」
IPA SCS評価制度の詳細情報
つまり、
「Excelに○を付ければ終わり」
という話ではありません。
規程だけでなく、実際の設定や運用状況を確認していく必要があります。
SCS取得そのものは強制ではない
ここは誤解しない方がいいところです。
経済産業省は、SCS評価制度について任意の制度であり、制度そのものが企業へ取得を強制するものではないと明記しています。
「取得していないと商取引が規制される」「今すぐ取得しないと入札から除外される」といった説明についても注意喚起を行っています。 経済産業省
ただし、取引契約の中で委託元が委託先へ一定のセキュリティ水準を求めることは制度の想定に含まれています。
そのため、
「制度が始まるから慌てて認証を買う」
のではなく、
「自社の現在の状態を説明できるようにしておく」
ことの方が先です。
今回作った「はじめてのサイバーセキュリティ対応セット」とは
今回のセットは、セキュリティ専門部署がない中小企業でも、取引先から調査票が来たときに回答準備を始められることを目的にしています。
今回確認したZIPには、合計19ファイルが収録されています。
内容は大きく4種類です。
- PDFガイド 5ファイル
- Excel 2ファイル
- Word 10ファイル
- README・利用条件 2ファイル
中心になるのは、
「02_セキュリティ管理台帳.xlsx」
です。
さらに、
「08_記入例_セキュリティ管理台帳.xlsx」
を用意し、実際にはどのような考え方で入力するのかを架空の会社で確認できるようにしています。
19シートのセキュリティ管理台帳
Excelは19シート構成です。
00_使い方
01_対応状況
02_情報資産
03_端末管理
04_アカウント権限
05_バックアップ
06_更新管理
07_委託先仕入先
08_教育訓練
09_年次点検
10_証拠資料
11_調査票回答
12_改善計画
13_事故対応記録
14_SCS3要求事項
15_SCS3評価基準
16_ネットワーク
17_体制と連絡
18_復旧計画
という構成です。
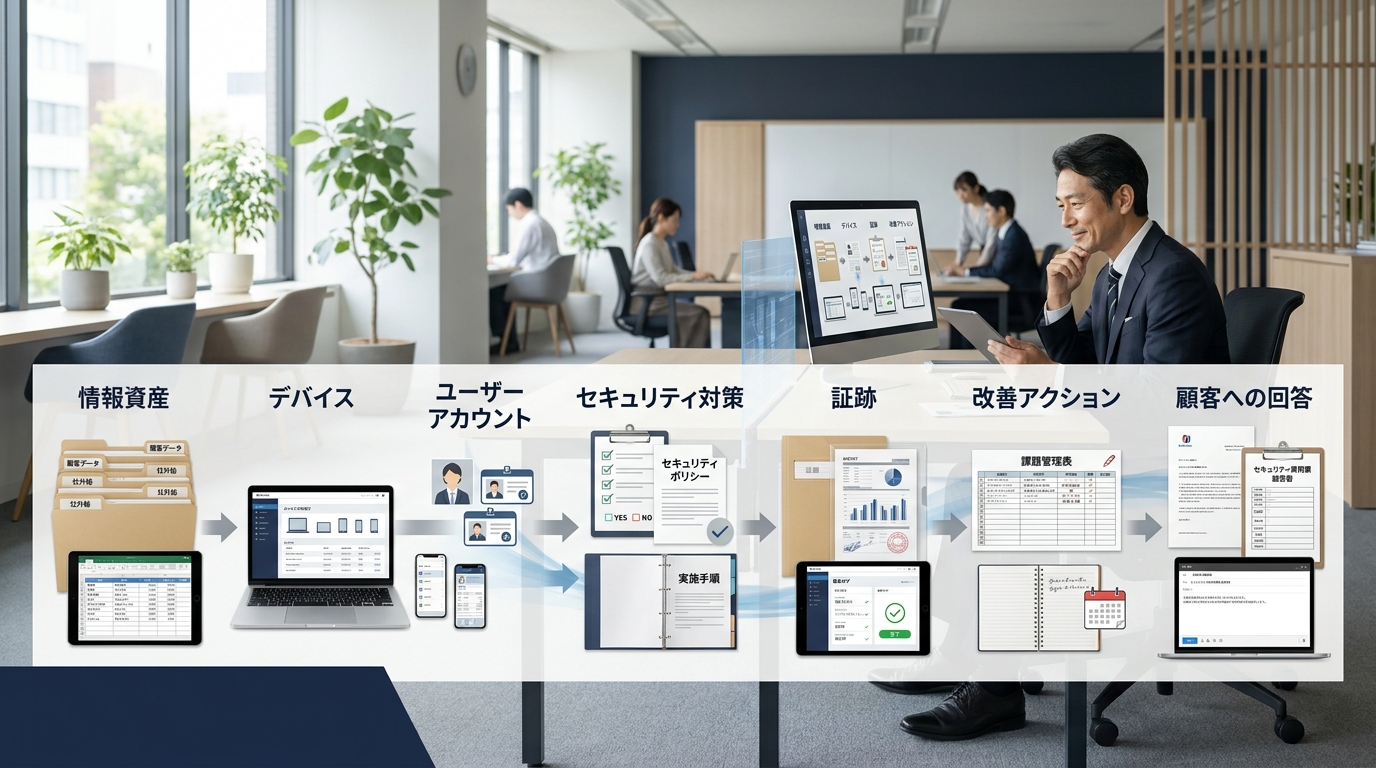
単なるチェックリストではなく、
情報資産
↓
端末
↓
アカウント
↓
設定・運用
↓
証拠
↓
不足事項
↓
改善計画
↓
調査票回答
という関係を整理できるようにしています。
最初に見るべき場所は「01_対応状況」
19シートあると、
「結局どこから見ればいいのか」
となります。
そこで「01_対応状況」で、回答準備の状態をまとめて確認できるようにしています。
例えば、
SCS★3の評価基準で未入力はいくつあるか。
退職者などのID停止期限を過ぎていないか。
ソフトウェア更新期限を超過していないか。
教育の未受講者がいるか。
バックアップの復元確認が終わっていないものがないか。
証拠資料の情報が不足していないか。
調査票回答の承認が終わっていないものがないか。
といった点を確認できます。
Excel内部ではCOUNTIFSなど標準的な数式を使用して集計する構成です。
今回確認した2つのExcelファイルにはVBAマクロは入っておらず、外部ブックへのリンクや外部データ接続も確認されませんでした。
5種類のWordひな形
Wordでは、実務で必要になりやすい次の5種類を用意しています。
情報セキュリティ基本方針
社内運用規程
インシデント対応手順
事故報告書
顧客回答書
特徴は、単に文章だけを並べていないことです。
例えば情報セキュリティ基本方針には、
会社・組織コード
対象業務と拠点
文書管理ID
承認部門
承認日
施行日
などを記入する欄を設けています。
規程は「作っただけ」ではなく、
誰が承認したのか。
いつから有効なのか。
どこまで適用するのか。
が重要だからです。
架空の記入例を用意している
初心者向けテンプレートで難しいのは、
「空欄を見ても何を書けばいいのか分からない」
ことです。
そこで今回のセットでは、空欄ひな形とは別に架空の会社の記入例を用意しています。
SAMPLE
SITE-A
USER-A
DEV-001
EVD-001
といった架空コードで統一しています。
さらに、すべてを「実施済み」にしていません。
例えば記入例には、
退職者IDの停止期限超過
ソフトウェア更新期限超過
教育対象10名のうち受講8名
バックアップの復元未確認
管理者IDの多要素認証が未確認
といった未完成の状態もあえて含めています。
これは重要なポイントです。
現実の会社では、最初からすべて完璧になっていることの方が少ないからです。
不足がある場合に、
どう記録するのか。
誰を担当者にするのか。
いつまでに確認するのか。
取引先へどう説明するのか。
まで分かる記入例にしています。
このセットの中心は「回答」ではなく「証拠管理」
今回のファイルを作るときに特に重視したのは、
「調査票回答だけを作らない」
ことです。
回答の裏側には必ず事実があります。
その事実を確認する資料が「証拠」です。
情報資産は中身を貼り付けない
情報資産台帳には、
図面
顧客データ
見積データ
契約書
受注情報
などを記録できます。
ただし、実際の図面や顧客情報そのものをExcelへ貼り付ける構成にはしていません。
管理するのは、
資産ID
名称
機密区分
管理部門
保管場所
保管期限
開示先
証拠ID
などです。
セキュリティ管理のためのファイル自体に大量の機密情報を集めてしまうと、その管理台帳が新たなリスクになってしまいます。
「管理するための情報」と「秘密情報そのもの」は分けた方が扱いやすくなります。
パスワードを台帳に書かない
アカウント権限のシートでも、
パスワード
秘密鍵
回復コード
を書かない設計にしています。
必要なのは、
誰がどのシステムを使うのか。
一般IDなのか管理者IDなのか。
必要な権限は何か。
多要素認証はどうなっているか。
退職・異動時に停止したか。
です。
セキュリティ台帳を作るためにパスワード一覧表を作ってしまうのは本末転倒です。
バックアップは「取れた」と「戻せた」を分ける
中小企業のセキュリティ調査で見落とされやすいのがバックアップです。
「毎日バックアップしています」
という回答だけで安心してはいけません。
実際に必要なのは、
取得対象
取得頻度
保管場所
保管期間
取得結果
復元手順
復元確認
です。
バックアップファイルが存在していても、復元できなければ事業復旧には使えません。
そのため台帳では、
「バックアップ取得成功」
と、
「リストア確認」
を分けています。
教育は資料配布だけでは判断しない
「セキュリティ教育を実施していますか」
という質問もよくあります。
しかし、
メールで資料を送った。
社内掲示板に掲載した。
だけでは、誰が受講したかを確認できない場合があります。
今回の教育訓練シートでは、
対象人数
受講人数
未受講人数
実施方法
教材ID
証拠ID
次回予定日
を管理します。
架空の記入例では、
対象10名
受講8名
未受講2名
という状態をあえて入れています。
「教育したことにする」のではなく、「あと2人残っている」と分かることの方が管理上は重要です。
退職者IDも確認する
サイバーセキュリティでは、新しいセキュリティ製品を導入することばかり注目されがちです。
しかし現場では、
退職者のアカウントが残っている。
異動前の権限が残っている。
管理者権限が必要以上に広い。
といった地味な問題が重要です。
記入例では、停止対象IDの停止期限を過ぎると「停止期限超過」と表示する考え方を入れています。
こうした項目は、高価なセキュリティ製品を購入しなくても改善できる部分です。
はじめてのサイバーセキュリティ対応セット【Excel・Word・PDF 19ファイル】
SCS★3の26要求事項・81評価基準を整理できる
今回のExcelには、SCS★3について、
26件の要求事項
81件の評価基準
を確認するためのシートを用意しています。
「14_SCS3要求事項」では要求事項単位で整理し、
「15_SCS3評価基準」では評価基準単位で、
資料整理状態
実施状態
確認日
証拠ID
不足事項
担当部門
対応期限
を記入できる構成です。
IPAは現在、★3・★4の要求事項・評価基準を公開しています。 独立行政法人情報処理推進機構
IPA「要求事項・評価基準」
IPA SCS★3・★4 要求事項・評価基準
このExcelだけでSCS★3を取得できるわけではない
ここは重要です。
本セットは、
SCS★3取得済み
SCS★3認定
SCS★3適合保証
を意味するものではありません。
Excelで「確認材料あり」と表示されても、それはこの管理台帳の中で必要な情報がそろっているという整理上の表示です。
実際の設定内容や証拠の妥当性をExcelが自動的に判定しているわけではありません。
IPAのFAQでも、★3・★4の取得には定められた要求事項・評価基準を満たす必要があると説明されています。 独立行政法人情報処理推進機構
さらに2026年10月4日時点では、要求事項・評価基準の解説書や取得ガイドについて「2026年10月頃公開予定」とされています。
制度の正式な申請を考える場合は、必ずIPAの最新情報を確認してください。 独立行政法人情報処理推進機構
IPAの中小企業向けガイドラインも参照している
中小企業が情報セキュリティ対策を考える際には、IPAが公開している「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
2026年3月には第4.0版が公開されました。
経営者が認識すべき事項だけでなく、実際に社内でセキュリティ対策を進めるための手順や方法もまとめられています。 独立行政法人情報処理推進機構
IPA「中小企業の情報セキュリティ対策ガイドライン」
IPA 中小企業の情報セキュリティ対策ガイドライン
IPAでは、
情報セキュリティ基本方針
情報セキュリティ関連規程
資産管理台帳
セキュリティインシデント対応の手引き
なども公開しています。
今回のセットも、こうした公的資料を参照しながら、中小企業が取引先への回答準備を進めやすい形に整理しています。
実際にはこの順番で使います
19ファイルを全部同時に開く必要はありません。
最初は3つから始められます。
まず、
「01_初心者ガイド.pdf」
を読みます。
次に、
「02_セキュリティ管理台帳.xlsx」
を開きます。
そして回答をまとめる段階で、
「07_顧客回答書.docx」
を使います。
実務では次の流れです。
1. まず調査対象を確認する
最初に確認するのは質問内容ではありません。
対象範囲です。
全社なのか。
特定工場なのか。
特定の取引なのか。
特定システムなのか。
ここを曖昧にしたまま回答すると、自社全体について保証しているような回答になってしまうことがあります。
回答期限も最初に確認します。
2. 情報資産・端末・ID・外部接続を整理する
次に、
どんな情報があるのか。
どんなPCやサーバがあるのか。
どんなクラウドを利用しているのか。
誰が管理者権限を持っているのか。
どの外部サービスと接続しているのか。
を整理します。
ここがセキュリティ対策の土台です。
3. 実際の設定を確認する
規程だけを見て回答せず、実際の設定を確認します。
例えば多要素認証なら管理画面を確認します。
アップデートならOSやソフトウェアの状態を確認します。
バックアップなら取得記録だけではなく、必要に応じて復元方法も確認します。
4. 証拠を登録する
確認したら、証拠IDを付けて管理します。
例えば、
EVD-001
EVD-002
EVD-003
といった形です。
証拠そのものを管理台帳へ貼る必要はありません。
社内の保管場所と証拠IDを結び付けます。
5. 不足事項を改善計画へ移す
全部を短期間で完璧にするのは難しい場合があります。
そこで、
未実施
一部実施
未確認
を改善計画へ移します。
担当部門
期限
進捗
完了日
完了証拠
承認状態
を記録します。
これで「できていない」で止まらず、
「誰が、いつまでに確認するか」
へ変えられます。
6. 取引先への回答文を作る
確認した事実から回答文を作ります。
例えば、
「管理者IDの多要素認証について現在設定を確認中です。確認完了後に回答します」
という書き方です。
実態を確認しないまま、
「当社では適切なセキュリティ対策を実施しています」
といった抽象的な文章だけを書くのは避けた方がいいでしょう。
7. 最後に社内承認する
回答を作った担当者だけで送信しないことも重要です。
特に、
取引先への約束
事故時の報告
機密情報の開示
未対応項目の改善期限
などは、担当者だけでは判断できないことがあります。
必要な責任者に確認してから提出します。
管理台帳を取引先へ丸ごと送らない
今回のセットで特に注意していることがあります。
それは、
「管理台帳全体を取引先へ送らない」
ことです。
セキュリティ管理台帳には、
社内の端末情報
利用サービス
アカウント情報
ネットワーク
内部体制
改善中の問題
などが含まれる可能性があります。
こうした情報を「証拠だから」と丸ごと社外へ送るのは適切ではありません。
取引先へ提出するのは、
指定された調査票
必要な回答書
必要部分を抜粋した資料
マスキングした証拠
などに限定します。
内部IPアドレス、利用者ID、個人データ、秘密情報、詳細なネットワーク構成などまで無条件に提出する必要はありません。
何を開示するか自体も、セキュリティ管理の一部です。
製造業だけでなく商社やサービス業でも使える
このセットは、特定の業種名を入れたテンプレートにはしていません。
自社の対象業務や資産へ置き換える設計です。
製造業の場合
製造業では、
設計図面
検査結果
受注データ
製造条件
顧客ポータル
保守用接続
などが対象になりやすくなります。
事務PCだけでなく、設備制御系と事務系ネットワークの関係を確認する必要がある会社もあります。
商社・卸売業の場合
商社では、
仕入価格
見積書
受発注データ
顧客仕様
物流情報
取引先ポータル
などが中心になります。
営業担当者が異動したときのクラウドサービスの権限や、退職者IDの停止なども確認ポイントです。
サービス業の場合
サービス業では、
顧客データ
契約情報
業務報告
クラウドストレージ
メール
SaaS
などが中心になります。
「クラウドだから事業者が全部守ってくれる」と考えず、自社側のアカウント権限や共有設定、削除、バックアップについて確認する必要があります。
中小企業では「担当部署」より「役割」で考える
10人や20人の会社で、
情報システム部
情報セキュリティ室
法務部
を作るのは現実的ではありません。
その場合は無理に大企業の組織図を真似する必要はありません。
例えば、
経営
総務
営業
業務
外部IT支援
など、自社に存在する役割で整理します。
一人が複数の役割を兼務することもあります。
大切なのは部署名ではなく、
誰が判断するのか。
誰が作業するのか。
その人が不在なら誰が代わるのか。
事故が起きたとき誰へ連絡するのか。
を決めておくことです。
このセットが向いている会社
特に向いているのは、
取引先から初めてセキュリティ調査票が届いた会社です。
また、
情報セキュリティ基本方針がない。
台帳がバラバラになっている。
IT担当者がいない。
何を証拠にすればいいか分からない。
SCS★3を見据えて現在地を整理したい。
取引先から同じ質問を何度も受けている。
という会社にも使いやすい構成です。
逆に、すでにISO/IEC 27001などを運用し、専任の情報セキュリティ担当者や統合された管理システムがある会社では、自社の既存管理体系を使用する方が合理的な場合があります。
このセットは高度なセキュリティ監査ツールではありません。
「何から整理すればいいか分からない会社が、事実確認を始めるための実務セット」
という位置付けです。
はじめてのサイバーセキュリティ対応セット【Excel・Word・PDF 19ファイル】
セキュリティ対策は「○が何個あるか」より説明できるかが重要
今回このセットを作って改めて感じたのは、セキュリティ調査票は「○の数を増やす作業」ではないということです。
例えば、
多要素認証を導入した。
バックアップ製品を導入した。
ウイルス対策ソフトを導入した。
だけで終わると、その後の運用が見えません。
本当に確認したいのは、
対象はどこまでか。
誰が管理しているか。
いつ確認したか。
どういう状態か。
証拠は何か。
不足があるならどう改善するか。
です。
製品の導入よりも、
「現在の状態を説明できる」
ことが取引先への回答では重要になります。
そのため今回のセットでは、
規程
台帳
実施状態
証拠
改善計画
回答
を分断させずに管理できる構成にしています。
FAQ
セキュリティに詳しくなくても使えますか?
初めて担当する人を想定しています。
「01_初心者ガイド.pdf」に、実施済、一部実施、未実施、未確認、対象外の考え方や、情報を集める順序を記載しています。
さらに空欄ひな形とは別に架空の記入例を用意しています。
ただし、実際のネットワーク設定や高度な技術判断が必要な部分については、自社のIT担当者、保守会社、セキュリティ専門家などへ確認してください。
このセットだけでSCS★3を取得できますか?
できません。
本セットは要求事項や評価基準と自社の状態を整理するためのものです。
SCS★3の取得や適合を保証するものではありません。
正式な取得を検討する場合は、IPAが公開する最新の制度情報、要求事項、評価基準、取得ガイド等を確認してください。 独立行政法人情報処理推進機構
取引先独自のExcelが送られてきた場合にも使えますか?
使えます。
まず自社側の管理台帳で実施状態と証拠を整理し、その内容を取引先指定の様式へ転記する使い方を想定しています。
取引先の回答選択肢や定義は変更せず、先方の指示に従ってください。
「はい・いいえ」しか回答できない場合はどうしますか?
未確認や一部実施を勝手に「はい」にしない方が安全です。
回答定義を取引先へ確認し、必要に応じて補足欄や別紙で状況を説明します。
社内規程を作れば「実施済み」にできますか?
規程を作っただけでは、技術的な設定や日常運用まで実施したことにはなりません。
規程と実際の設定、運用記録、証拠を分けて確認します。
管理台帳そのものを取引先へ提出しますか?
原則として、管理台帳全体を提出することを目的にしたものではありません。
取引先の要求に応じて、必要な回答と必要な証拠だけを抜粋し、秘密情報や個人データをマスキングしたうえで提示します。
個人情報は最初から入っていますか?
今回確認したZIPには、購入者の氏名、住所、電話番号、メールアドレスや、実在企業の取引データ、実際のパスワードなどは入っていません。
記入例はSAMPLE、SITE-A、USER-Aなどの架空コードで作られています。
自社情報を記入した後は、自社の機密資料として適切に管理してください。
Excelにマクロは入っていますか?
今回確認した「02_セキュリティ管理台帳.xlsx」と「08_記入例_セキュリティ管理台帳.xlsx」にはVBAマクロは確認されませんでした。
外部ブックへのリンクや外部データ接続も確認されていません。
集計にはIF、COUNTIFS、SUMなどの標準的なExcel数式が使われています。
100件以上登録できますか?
一般台帳は100件を想定した入力範囲になっています。
100件を超える場合は、表、入力規則、数式や集計範囲なども合わせて拡張する必要があります。
SCS評価制度が始まったら内容は変わりますか?
制度詳細や解説資料が今後更新される可能性があります。
2026年10月4日時点でも、IPAでは一部の解説書や取得ガイドについて公開準備が進められています。
正式な申請や取得判断を行う場合には、必ずIPA・経済産業省の最新情報と照合してください。 独立行政法人情報処理推進機構
まとめ|調査票が届いてから慌てないために必要なのは「回答できる会社」にしておくこと
取引先からセキュリティ調査票が届くと、
「規程を作らなければ」
と考えがちです。
しかし本当に必要なのは、書類を増やすことではありません。
自社が持っている情報を把握する。
端末やアカウントを把握する。
実際の設定を確認する。
証拠を残す。
不足を把握する。
改善する。
その事実を取引先へ説明する。
この流れを作ることです。
セキュリティ対策は、
「全部できています」
と言うための作業ではありません。
分かっていることと分かっていないことを分け、未確認なら確認し、不足しているなら改善する。
それを繰り返せる仕組みにしておくことが重要です。
今回の「はじめてのサイバーセキュリティ対応セット」は、その最初の一歩をゼロから作らなくても始められるように、
19シートの管理台帳、基本方針、社内運用規程、インシデント対応手順、事故報告書、顧客回答書、架空の記入例、初心者向けガイドを一つにまとめています。
取引先から調査票が届いてから慌てて回答を作るのではなく、
「聞かれたら、確認した事実と証拠から回答できる」
状態を作っておく。
中小企業のセキュリティ対応では、この状態を作ることが最初の現実的な目標です。